零信任连接
设备和 Edge 节点使用 mTLS 双向认证;访问由身份决定,而不是由网络位置或开放端口决定。
平台能力
设备和 Edge 节点使用 mTLS 双向认证;访问由身份决定,而不是由网络位置或开放端口决定。
发布 HTTP、TCP 和桌面服务,或创建 WireGuard 网络,让多台设备安全互联。
发布 HTTP、TCP 和远程桌面服务,并用自定义应用扩展客户端能力。
在 Linux 上自托管 Edge,支持部署脚本、守护进程和运行状态可见。
携带自己的域名,配置 CNAME,让流量经过你掌控的 Edge 节点。
WireGuard 自动分配子网 IP,识别局域网路径,并在直连和中继之间选择最佳路由。
两种组网模式
YAT 把“发布单个服务”和“组建设备网络”分开建模,让你不必再维护另一套 VPN 工具。
服务访问
点对点隧道把本地服务转换成可控远程入口,只授权给指定访问者。
设备互联
创建加密虚拟局域网,让每台经过批准的设备获得同一子网中的地址。
工作方式
无需修改入站防火墙,也不需要重构基础设施。启动本地服务,连接 YAT,再通过认证 Edge 发布访问入口。
安装 YAT 客户端,并使用安全账号认证你的设备。
订阅托管中继节点,或在公网服务器上部署私有 Edge。
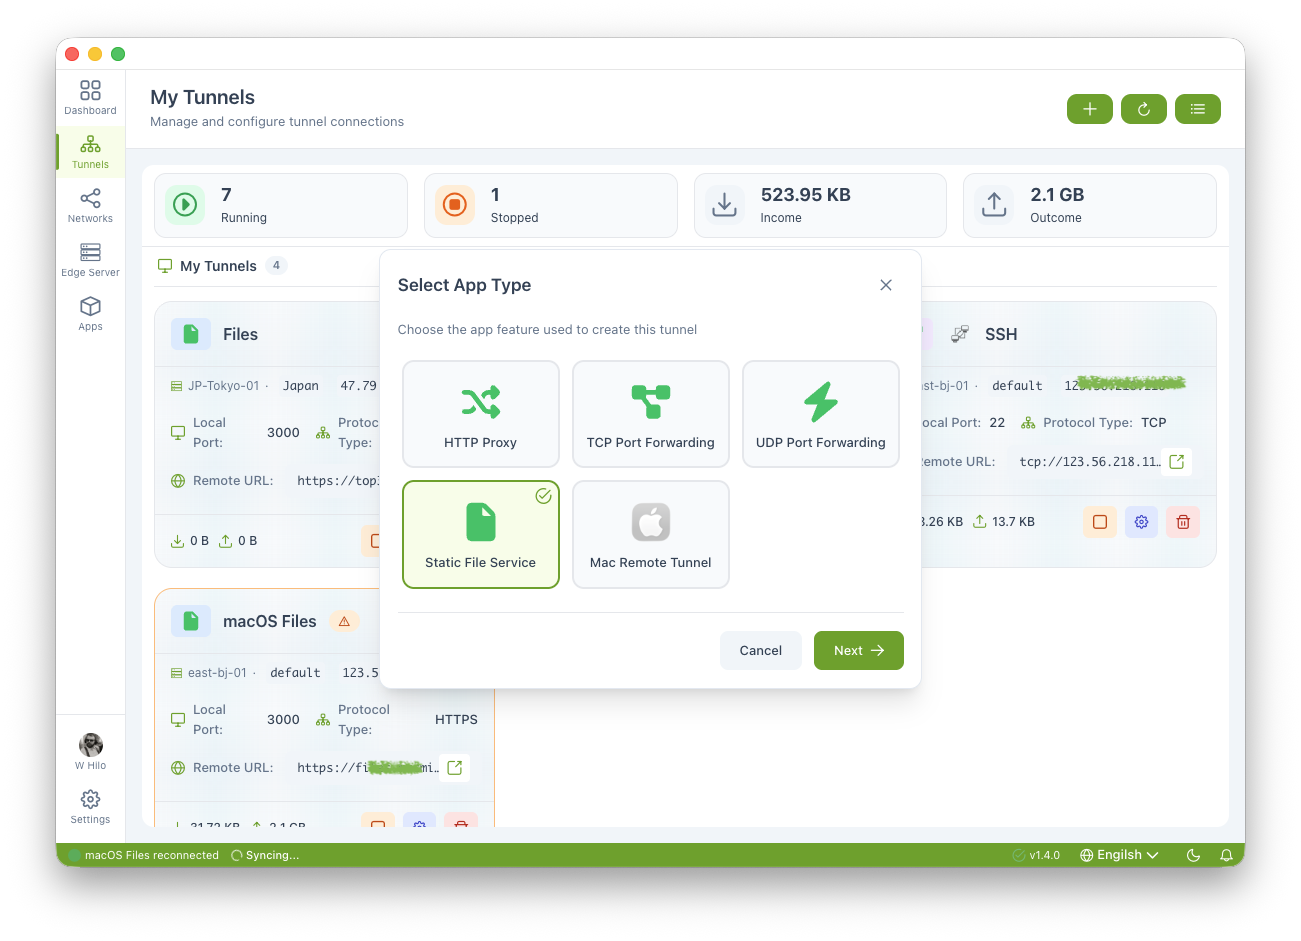
选择本地服务、协议和 Edge,YAT 会生成可分享的远程地址。
启动隧道、监控流量、分享入口,或继续限制给指定身份访问。
$ python3 -m http.server 8080

# 在 YAT 中
# 隧道 → 创建隧道 → HTTP 代理
# 本地端口:8080 · Edge:production

$ curl https://api.example.myroxy.dev
200 OK · mTLS verified
应用场景
安全访问 NAS 面板、媒体工具和内网应用,不暴露家庭网络。
让团队成员或评审者按需访问本地 API 和预览环境。
通过扩展安全访问 macOS 和 Windows 设备的 ARD 与 VNC。
为小组运行多人联机服务,无需开放公网防火墙端口。